Nintendo Switch 2'de Yazılımsal Güvenlik Açığı Keşfedildi, 'Homebrew' Erişimi Sağlandı
Bir güvenlik araştırmacısı, Nintendo Switch 2 konsolunda yazılımsal bir güvenlik açığı kullanarak 'userland' erişimi elde etti ve bu sayede korsan yazılımların (homebrew) çalıştırılabileceğini gösterd
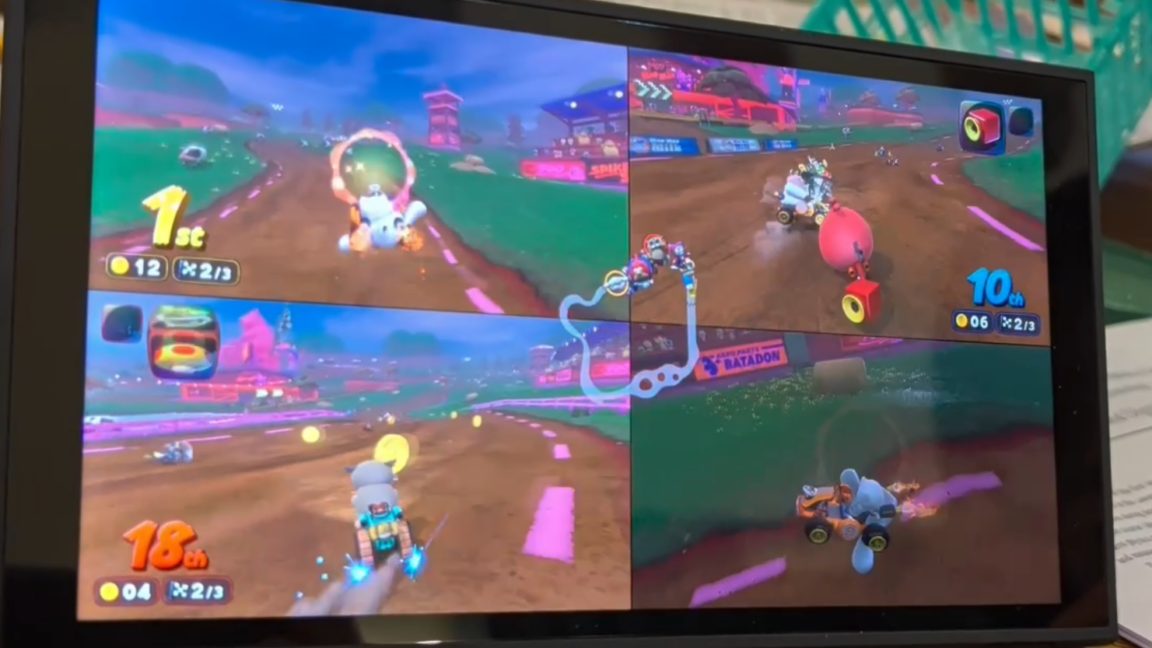
Bir güvenlik araştırmacısı, Nintendo Switch 2 konsolunda yazılımsal bir açık bularak "userland" (kullanıcı alanı) erişimi sağladığını duyurdu. Bu erişim, konsolda korsan yazılımların (homebrew) çalıştırılmasına, oyunların modlanmasına ve kayıt dosyalarının yedeklenmesine olanak tanıyor.
Bu kısmi güvenlik açığı, "SmileBasic" adlı bir programlama ortamının yorumlayıcısında bulunan bir tam sayı taşması (integer overflow) hatasına dayanıyor ve konsolun tam kontrolünü sağlamasa da önemli yetenekler sunuyor.
Öne çıkanlar
- Güvenlik araştırmacısı Sammy Hajhamid, Switch 2'de "userland" erişimi elde ettiğini gösterdi.
- Açık, Nintendo'nun eski konsollarında da kullanılan "SmileBasic 4" yazılımındaki bir tam sayı taşması hatasından kaynaklanıyor.
- Bu sayede kullanıcılar, korsan yazılımları çalıştırabiliyor, oyunları modlayabiliyor ve kayıt dosyalarını yedekleyebiliyor.
- Nintendo, benzer bir açığın ardından 3DS'ten kaldırdığı SmileBasic'i Switch eShop'tan da delist etti.
- Mevcut açık, konsolun çekirdek (kernel) seviyesinde tam kontrol sağlamıyor ve gelecekteki yazılım güncellemeleriyle kapatılması bekleniyor.
Ayrıntılar
Hajhamid, OpenAI'ın Codex yapay zeka aracını kullanarak SmileBasic'in dil yorumlayıcısındaki bir zayıflığı tespit etti. Yaklaşık iki hafta süren bir çalışmanın ardından, SmileBasic'teki bir diziden öğeler kaldırılırken 32-bit bir tam sayı taşması hatası keşfedildi. Bu hata, sistem belleğinin belirli bölümlerine okuma ve yazma erişimi sağlayan bir dizi işaretçisine (array pointer) yol açtı.
Daha sonra Hajhamid, konsolun dosya sistemi hizmetleri modülünde bir arabellek taşması (buffer overflow) bularak, rasgele okuma ve yazma ayrıcalıkları elde etti. Bu sayede, sahte bir dosya sistemi süreci aracılığıyla yerel kod çalıştırmayı başardı. Araştırmacı, bu açığın bir kanıtı olarak Mario Kart World oyununda modlanmış karakterleri gösterdi.
Nintendo, bu güvenlik açığının yayılmasını engellemek amacıyla SmileBasic 4'ü Switch eShop'tan dünya genelinde kaldırdı. Benzer bir durum, 2016'da 3DS'teki "smilehax" açığının ardından da yaşanmıştı. Ancak, Japonya'da hala erişilebilir bir demo sürümünün bulunabileceği belirtiliyor.
Neden önemli?
Bu gelişme, Switch 2'nin piyasaya sürülmesinden sadece bir yıldan biraz fazla bir süre sonra önemli bir güvenlik açığının bulunması nedeniyle Nintendo için olumsuz bir haber. Her ne kadar bu açık, 2018'deki "yama yapılamaz" orijinal Switch açığı kadar ciddi olmasa da, Nintendo'nun konsol yazılımının güvenliği konusunda sürekli bir mücadele içinde olacağını gösteriyor. Gelecekteki yazılım güncellemeleriyle bu açığın kapatılması beklenirken, korsanlar ve donanım üreticileri arasındaki bu "kedi fare" oyunu devam edecek gibi görünüyor.